人工智能安全 构建可信AI的未来之路
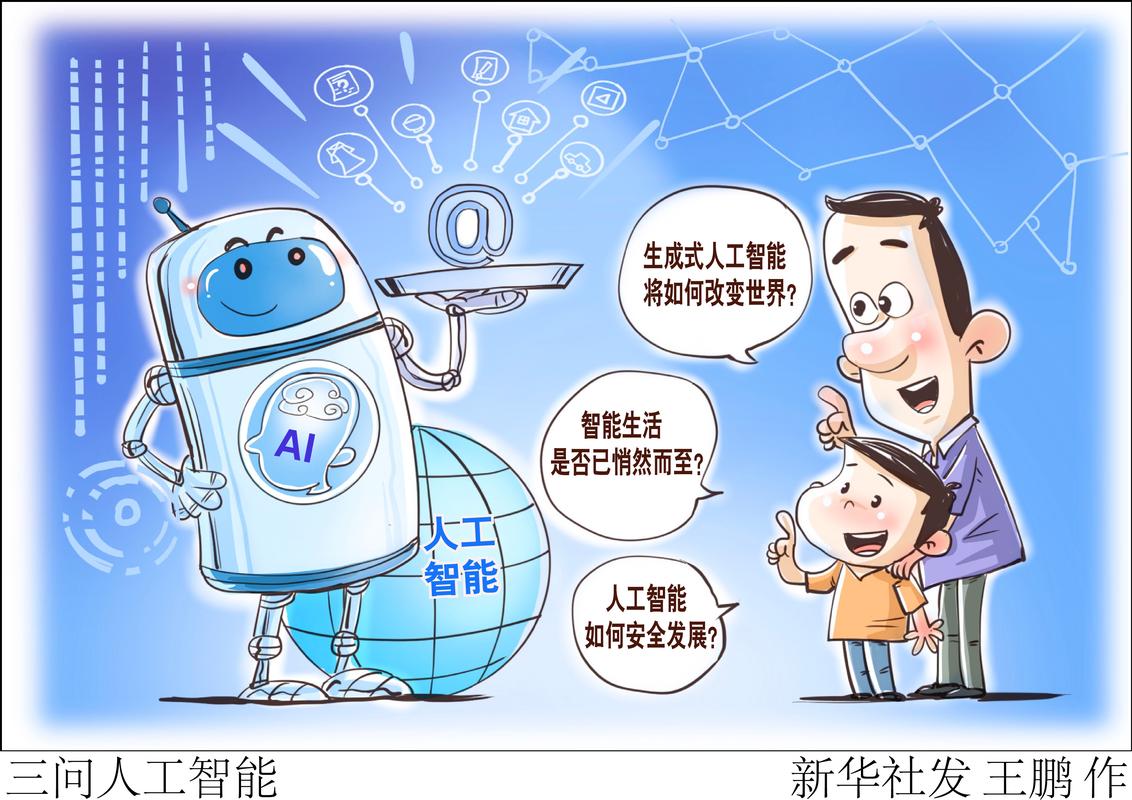
人工智能(AI)正以前所未有的速度改变着世界,从自动驾驶、医疗诊断到金融风控、内容生成,其应用边界不断拓展。伴随技术红利的释放,人工智能安全(AI Safety)问题日益凸显,成为学界、产业界和监管机构共同关注的焦点。AI安全并非单一技术问题,而是涵盖技术可靠性、数据隐私、算法公平、系统鲁棒性以及社会伦理影响的综合性议题。
第一,技术层面的安全挑战。AI系统尤其是基于深度学习的大模型,存在“黑箱”特性,其决策过程难以解释,可能导致在高风险场景(如医疗、司法)中产生不可预见的错误。对抗样本攻击可使自动驾驶系统误判交通标志,数据投毒可破坏模型训练过程,模型窃取与成员推断攻击则威胁商业机密与用户隐私。大模型还可能生成虚假信息(幻觉)、被滥用于深度伪造或自动化网络攻击。因此,提升模型的鲁棒性、可解释性和可控性是技术安全的核心方向。
第二,数据与隐私安全。AI依赖大量数据训练,数据采集、标注、存储和共享环节均可能引发隐私泄露风险。联邦学习、差分隐私、可信执行环境等技术可在一定程度上缓解隐私问题,但需在效用与隐私之间取得平衡。训练数据中的偏见会导致算法歧视,影响公平性,需通过数据审计与去偏算法加以治理。
第三,应用与系统安全。AI系统嵌入物理世界(如自动驾驶、工业机器人)或关键基础设施时,其失效可能造成人身伤害或社会混乱。功能安全与信息安全需融合设计,建立全生命周期的风险管理框架,包括需求分析、设计验证、部署监控与应急响应。红队测试、形式化验证和持续监控是提升系统安全性的有效手段。
第四,治理与伦理安全。AI安全不仅是技术问题,更涉及责任归属、透明度与问责机制。各国正加快AI立法,如欧盟《人工智能法案》采用风险分级监管思路,中国发布《生成式人工智能服务管理暂行办法》强调内容安全与标识要求。企业需建立内部AI治理体系,开展伦理审查与影响评估,确保AI应用符合人类价值观与社会规范。
第五,未来展望。构建可信AI需要“技术+标准+治理”协同推进:研发可解释AI、鲁棒学习、安全对齐(Alignment)等关键技术;制定覆盖全产业链的安全标准与测试基准;推动国际合作与多方对话,防范AI的恶意使用与系统性风险。唯有如此,才能在享受AI红利的守住安全底线,让人工智能真正服务于人类福祉。
如若转载,请注明出处:http://www.cmmqb.com/product/50.html
更新时间:2026-10-24 22:04:02